Метка: Bug Bounty

Bug Bounty, Bug Hunting, ElasticSearch

#10 Bug Bounty v.2 — Основные базы данных для взлома. ElasticSearch

Здравствуйте, дорогие друзья.

Вы, вероятно, слышали о популярной реляционной базе данных под названием MySQL. ElasticSearch, как и MySQL, является базой данных, используемой для хранения и запроса информации. Однако ElasticSearch обычно используется для выполнения полнотекстового поиска в очень больших наборах данных. …
Bug Bounty, Bug Hunting, Google Firebase

#9 Bug Bounty v.2 — Основные базы данных для взлома. Google Firebase

Здравствуйте, дорогие друзья.

База данных — это организованный набор данных, как правило, хранящихся в электронном виде и доступных для доступа с помощью компьютерной системы. Если вы часто атакуете веб-приложение, одной из основных целей является взлом серверной базы данных, поскольку именно …

Bug Bounty, Bug Hunting, Subdomain

#8 Bug Bounty v.2 — Простой взлом поддомена

Здравствуйте, дорогие друзья.

Другой чрезвычайно популярной уязвимостью является захват поддоменов. Несмотря на то, что эта уязвимость значительно уменьшилась, она по-прежнему очень распространена в дикой природе. Если вы не знакомы с этим типом уязвимостей, то, согласно Google, “Атаки на захват поддомена …

Bug Bounty, Bug Hunting, GitHub

#7 Bug Bounty v.2 — Основы взлома GitHub

Здравствуйте, дорогие друзья.

GitHub — это веб-платформа для управления версиями и совместной работы для разработчиков программного обеспечения, и на данный момент это один из самых простых способов скомпрометировать организацию. Это один из моих приемов, к которому я прибегаю, когда хочу …

Bug Bounty, Bug Hunting, CVE, ExploitDB

#4 Bug Bounty v.2 — Выявление уязвимостей. Гугл. ExploitDB. CVE

Здравствуйте, дорогие друзья.

Вы знаете, на каком программном обеспечении работает ваша цель, но как определить, какие уязвимости в нем присутствуют? Весь смысл изучения целевого технологического стека заключается в том, чтобы вы могли использовать эту информацию для поиска связанных с ним …

Bug Bounty, Bug Hunting, Wappalyzer

#3 Bug Bounty v.2 — Идентификация технологий. Wappalyzer.

Здравствуйте, дорогие друзья.

При попытке использовать объект с известной уязвимостью вы можете просто запустить свой эксплойт на каждом объекте и надеяться на лучшее, или же вы можете поступить немного умнее.

Определение целевого технологического стека поможет вам найти эксплойты, воздействующие на …

Bug Bounty, Bug Hunting

#2 Bug Bounty v.2 — Основные известные уязвимости для взлома.

Здравствуйте, дорогие друзья.

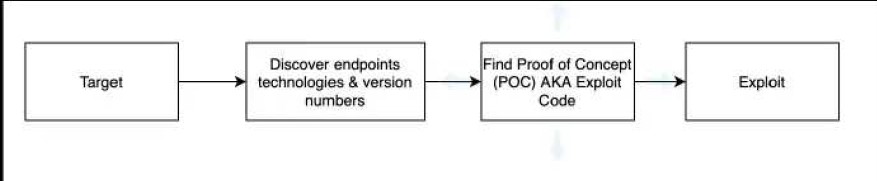
Одна из первых вещей, которой вы научитесь в школе хакеров, — это выявление и использование известных уязвимостей. Это может показаться относительно простым шагом, но вы будете удивлены количеством людей, которые полностью пропускают этот этап цикла использования.

Цикл использования

Как …

Bug Bounty, Bug Bounty Bootcamp, Bug Hunting

#18 Bug Bounty. Установка и перехват трафика.

Здравствуйте, дорогие друзья.

Вы сэкономите много времени и головной боли, если будете искать ошибки в своей лаборатории. В этом разделе я буду вести Вас шаг за шагом, путем настройки Вашей хакерской среды.

Вы настроите свой браузер для работы с Burp …

Bug Bounty, Bug Bounty Bootcamp, Bug Hunting

#17 Bug Bounty. Аутентификация на основе токенов. Веб-токены JSON.

Здравствуйте, дорогие друзья.


При аутентификации на основе сеанса сервер хранит Вашу информацию и использует соответствующий идентификатор сеанса для проверки Вашей личности, тогда как система аутентификации на основе токенов хранит эту информацию непосредственно в каком-то токене. Вместо того, чтобы хранить Вашу …

Bug Bounty, Bug Bounty Bootcamp, Bug Hunting

#16 Bug Bounty. Элементы управления интернет-безопасностью. Кодировка контента.

Здравствуйте, дорогие друзья.

Теперь, когда у Вас есть общее представление о том, как информация передается через Интернет, давайте углубимся в некоторые фундаментальные меры безопасности, которые защищают ее от злоумышленников. Чтобы эффективно искать ошибки, Вам часто придется придумывать творческие способы обойти …